

Bảo Mật Website: Giải Pháp Chống Hack Website An Toàn Tuyệt Đối
Bảo mật Website là vấn đề mà bất kỳ chủ sở hữu website nào cũng cần quan tâm để đảm bảo dữ liệu, uy tín và hoạt động liên tục của doanh nghiệp. Trong thời đại số hiện nay, các mối đe dọa từ hacker ngày càng tinh vi hơn, đòi hỏi các biện pháp phòng vệ phải được xây dựng bài bản, toàn diện. Bài viết này, cùng Làm Web Bắc Ninh đi sâu phân tích các giải pháp bảo mật website tối ưu nhất, giúp bạn chống lại các cuộc tấn công mạng, giữ vững an toàn thông tin và tăng cường sự tin cậy của khách hàng đối với thương hiệu của mình.
1. Tại sao cần chú trọng đến Bảo Mật Website?
Trong kỷ nguyên số, website không chỉ là nơi cung cấp thông tin mà còn là trung tâm xử lý giao dịch, lưu trữ dữ liệu khách hàng, hệ thống quản lý nội dung, thương mại điện tử và nhiều chức năng quan trọng khác. Việc này khiến website trở thành mục tiêu hấp dẫn đối với các hacker, đặc biệt khi hệ thống chưa được bảo vệ đúng mức.
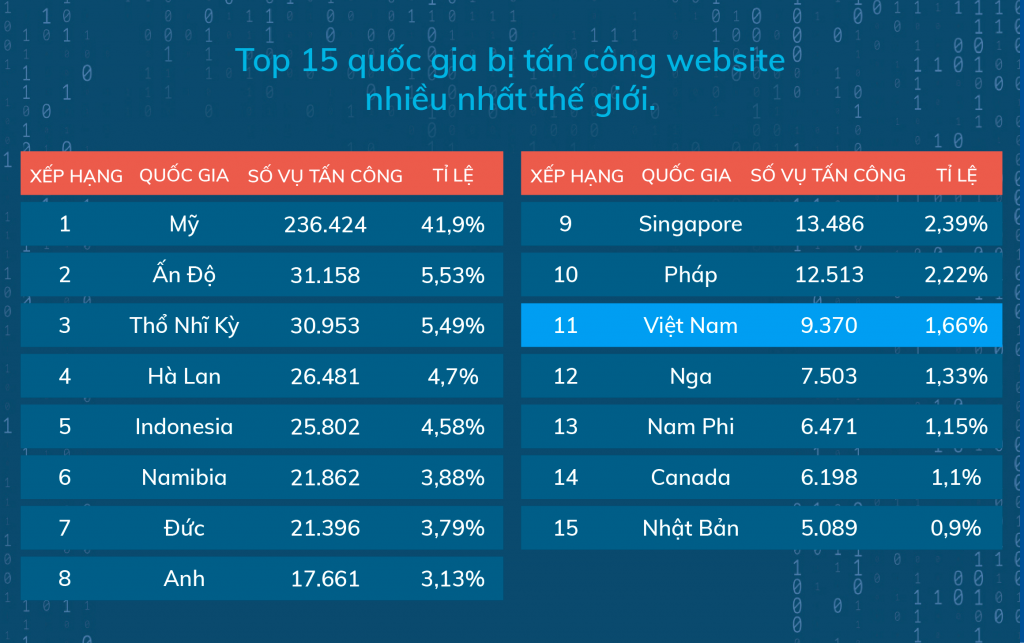
Việt Nam là một trong những nước bị hack website nhiều nhất trên thế giới
Chúng ta có thể liệt kê một số lý do chính để đầu tư vào bảo mật website:
- Ngăn chặn mất dữ liệu khách hàng, tránh rò rỉ thông tin cá nhân, ảnh hưởng đến uy tín.
- Tránh bị tấn công làm gián đoạn hoạt động, gây thiệt hại về kinh tế và hình ảnh.
- Tuân thủ quy định pháp luật về bảo vệ dữ liệu cá nhân (ví dụ GDPR, PIPEDA,...) để tránh bị xử phạt.
- Tăng cường niềm tin của khách hàng và đối tác khi biết trang web của bạn được bảo vệ an toàn.
Sau đây, chúng ta sẽ đi vào các giải pháp cụ thể giúp bạn xây dựng hệ thống bảo mật website hiệu quả, góp phần chống hack thành công.
2. Các Giải Pháp Bảo Mật Website Hiệu Quả
Trong phần này, chúng ta sẽ đi sâu phân tích từng nhóm giải pháp thiết yếu nhằm xây dựng hệ thống bảo mật website vững chắc.
Chống Xâm Nhập và Tấn Công Từ Xa
Hacker thường sử dụng các phương pháp tấn công như SQL Injection, Cross-site Scripting (XSS), hoặc tấn công từ chối dịch vụ (DDoS). Để giảm thiểu rủi ro, bạn cần áp dụng các biện pháp phòng ngừa phù hợp.
Xây Dựng Hệ Thống Firewall Và WAF (Web Application Firewall)
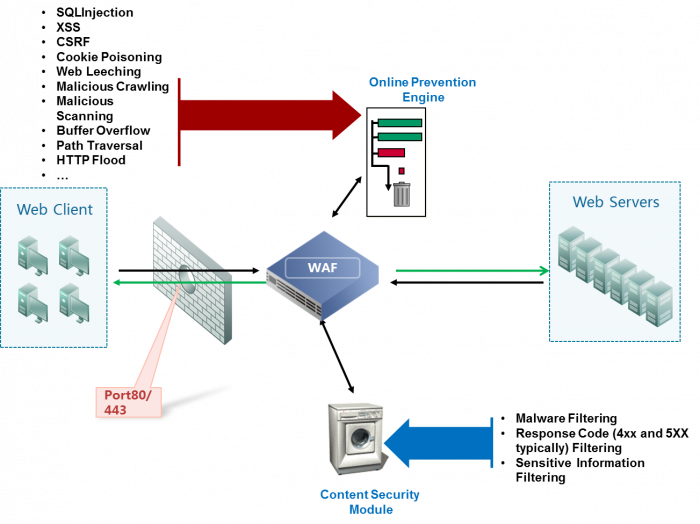
Mô hình của một hệ thống Tường lửa ứng dụng Web (WAF)
Firewall truyền thống đã trở nên lỗi thời trong môi trường hiện đại, thay vào đó, Web Application Firewall (WAF) được thiết kế đặc biệt để lọc và theo dõi lưu lượng truy cập, phát hiện các hành vi đáng ngờ và chặn các yêu cầu độc hại trước khi chúng tiếp cận server.
- Lợi ích của WAF: Ngăn chặn các cuộc tấn công phổ biến như SQL Injection, XSS, CSRF,...
- Các nhà cung cấp WAF nổi bật: Cloudflare, AWS WAF, Imperva Incapsula,...
- Cấu hình và duy trì WAF: Cần cập nhật định kỳ các rule, theo dõi log để phát hiện sớm các dấu hiệu tấn công.
Áp Dụng Các Biện Pháp Chống Tấn Công DDoS
Tấn công DDoS nhằm làm cạn kiệt tài nguyên của server, gây ra tình trạng nghẽn mạng hoặc treo website. Để chống lại, bạn cần:
- Sử dụng dịch vụ chống DDoS chuyên nghiệp như Cloudflare, Akamai.
- Thiết lập giới hạn số lần truy cập (rate limiting).
- Mã hóa và tối ưu cấu hình server để giảm thiểu tác động.
Bảo Vệ Và Quản Lý Mật Khẩu An Toàn
Mật khẩu yếu là điểm yếu lớn nhất của hệ thống bảo mật. Do đó, việc xây dựng và quản lý mật khẩu mạnh, cùng các biện pháp bảo vệ là điều bắt buộc.
Chính Sách Mật Khẩu Mạnh Và Đổi Thường Xuyên
- Yêu cầu mật khẩu gồm ít nhất 12 ký tự, chứa hỗn hợp chữ hoa, chữ thường, số, ký tự đặc biệt.
- Không dùng chung mật khẩu cho nhiều tài khoản.
- Thực hiện đổi mật khẩu định kỳ, tối thiểu mỗi 3-6 tháng.
Sử Dụng Xác Thực Hai Yếu Tố (2FA)
2FA giúp tăng độ an toàn bằng cách yêu cầu người dùng xác nhận danh tính qua hai phương thức khác nhau, ví dụ như mã OTP gửi về điện thoại hoặc email, hoặc xác thực qua ứng dụng bên thứ ba.
- Lợi ích của 2FA: Ngăn chặn truy cập trái phép ngay cả khi mật khẩu bị lộ.
- Triển khai 2FA: Thông qua Google Authenticator, Authy, SMS OTP,...
Thực tế rằng 81% các vụ vi phạm dữ liệu là do mật khẩu kém.
Cập Nhật Phần Mềm Và Hệ Thống Thường Xuyên
Hệ thống phần mềm luôn tiềm ẩn các lỗ hổng bảo mật do các lỗ hổng trong code, plugin, hoặc các bản cập nhật cũ.
- Đảm bảo tất cả phần mềm, CMS (chiều hướng phổ biến như WordPress, Joomla, Drupal) luôn được cập nhật mới nhất.
- Theo dõi các thông báo bảo mật của nhà cung cấp và nhanh chóng vá lỗ hổng.
- Loại bỏ các plugin hoặc module không còn sử dụng để giảm thiểu nguy cơ.
Sử Dụng SSL/TLS Để Mã Hóa Giao Dịch
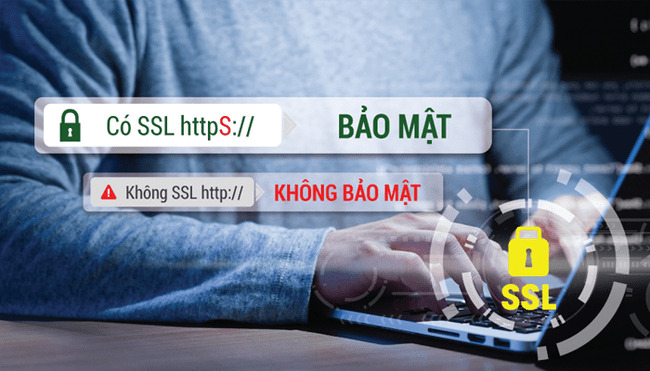
Giao thức SSL/TLS giúp bảo vệ dữ liệu trao đổi giữa trình duyệt và máy chủ, chống nghe trộm, giả mạo và các cuộc tấn công trung gian.
- Cài đặt chứng chỉ SSL miễn phí hoặc trả phí tùy theo nhu cầu.
- Chuyển đổi website sang HTTPS để tăng độ tin cậy (Google ưu tiên website HTTPS trong xếp hạng)
- Kiểm tra định kỳ chứng chỉ để không bị hết hạn.
Quản Lý Quyền Truy Cập Và Phân Quyền Người Dùng
Việc kiểm soát quyền truy cập là cực kỳ quan trọng trong bảo vệ dữ liệu và hệ thống.
- Không cấp quyền tối đa cho tất cả người dùng.
- Áp dụng nguyên tắc “ít quyền nhất” (least privilege).
- Sử dụng hệ thống xác thực đa lớp cho các tài khoản quản trị.
Sao Lưu Dữ Liệu Định Kỳ và Khôi Phục Nhanh Chóng
Trong trường hợp phát hiện tấn công, tấn công thành công hay lỗi hệ thống, việc sao lưu dữ liệu giúp giảm thiểu thiệt hại.
- Thiết lập chế độ sao lưu tự động hàng ngày hoặc hàng tuần.
- Lưu trữ bản sao ở nhiều địa điểm, có thể là đám mây hoặc máy chủ riêng.
- Thực hành khôi phục dữ liệu định kỳ để kiểm tra khả năng phục hồi.
3. Lợi Ích Đến Từ Giải Pháp Bảo Mật Website Hiện Đại
Chọn lựa các giải pháp phù hợp không chỉ giúp giảm thiểu rủi ro mà còn mang lại nhiều lợi ích lâu dài cho doanh nghiệp của bạn:
- An toàn dữ liệu khách hàng: Giúp xây dựng lòng tin và duy trì uy tín.
- Giảm thiểu thiệt hại về tài chính: Tránh các khoản bồi thường, phạt pháp lý hoặc thiệt hại về doanh thu.
- Tuân thủ quy định pháp luật: Thoả mãn yêu cầu của các cơ quan kiểm duyệt, tránh bị phạt.
- Nâng cao trải nghiệm khách hàng: Website vận hành ổn định, nhanh chóng, không bị gián đoạn.
4. Các Xu Hướng Bảo Mật Website Trong Tương Lai
Thế giới công nghệ luôn biến đổi, các phương thức tấn công mới xuất hiện liên tục, vì vậy, các giải pháp bảo mật cũng cần không ngừng cập nhật và nâng cấp.
- Sử dụng trí tuệ nhân tạo trong phát hiện tấn công: AI giúp phân tích lưu lượng truy cập, phát hiện bất thường.
- Tăng cường xác thực đa yếu tố linh hoạt và thân thiện người dùng: Không chỉ dựa vào 2FA, mà còn mở rộng sang nhận diện sinh trắc học.
- Tối ưu an ninh dựa trên đám mây: Các dịch vụ đám mây cung cấp bảo mật toàn diện và dễ dàng tích hợp.
- Phát triển hệ thống phòng thủ tổng thể (Zero Trust): Không tin tưởng bất cứ ai, dù trong hay ngoài mạng, trừ khi đã xác minh rõ ràng.
Kết Luận
Trong thế giới kỹ thuật số ngày nay, Bảo Mật Website không còn là lựa chọn, mà đã trở thành điều kiện tiên quyết để duy trì sự thành công và phát triển bền vững của doanh nghiệp. Việc xây dựng một hệ thống bảo mật toàn diện, cập nhật liên tục và phù hợp với xu hướng vừa giúp ngăn chặn các mối đe dọa hiện tại, vừa chuẩn bị tốt cho các chiến thuật tấn công trong tương lai. Đầu tư vào bảo mật website chính là đầu tư vào uy tín, khách hàng và sự phát triển lâu dài của thương hiệu bạn.
Làm Web Bắc Ninh hy vọng bài viết này sẽ giúp bạn hiểu rõ hơn về Bảo Mật Website: Giải Pháp Chống Hack Website An Toàn Tuyệt Đối để bạn có sự lựa chọn dịch vụ cho doanh nghiệp của mình. Bằng uy tín lâu năm và gần 1000 dự án website đã và đang lên sóng, chúng tôi cam kết mang lại sự hài lòng và yên tâm cho quý khách, hỗ trợ quý khách phát triển kinh doanh hiệu quả. Nếu có bất cứ thắc mắc nào vui lòng liên hệ trực tiếp theo Hotline: 0368 807 816 ( Mr Đông ) để chúng tôi hỗ trợ và tư vấn trong thời gian sớm nhất.
Chân thành cảm ơn quý khách hàng đã quan tâm đến dịch vụ của chúng tôi!


Hiện chưa có bình luận nào